Domain chemische-betonverdichtung.de kaufen?
Wir ziehen mit dem Projekt
chemische-betonverdichtung.de um.
Sind Sie am Kauf der Domain
chemische-betonverdichtung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain chemische-betonverdichtung.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie verbessert Betonverdichtung die Haltbarkeit von Betonstrukturen? Welche Methoden der Betonverdichtung sind am effektivsten?
Betonverdichtung reduziert Lufteinschlüsse und erhöht die Dichte des Betons, was die Haltbarkeit von Betonstrukturen verbessert. Effektive Methoden der Betonverdichtung sind Rütteln, Stampfen und Fließverfahren. Eine gute Verdichtung sorgt für eine gleichmäßige Verteilung des Betons und minimiert Risse und Schäden. **

Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Degen, Kathrin: Chemische SpielereienChemische Spielereien , Kreative Ideen für kleine und große Forscher , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230322, Produktform: Leinen, Autoren: Degen, Kathrin, Seitenzahl/Blattzahl: 150, Abbildungen: 150 farbige Abbildungen, Themenüberschrift: SCIENCE / Chemistry / General, Keyword: Biowissenschaften; Chemie; Physik, Fachschema: Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences~Chemie / Experimente / Schulexperimente, Fachkategorie: Chemie~Biologie, Biowissenschaften~Die Natur: Sachbuch, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Populärwissenschaftliche Werke, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XIV, Seitenanzahl: 150, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH, Länge: 279, Breite: 223, Höhe: 15, Gewicht: 731, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bevi Plus (Chemische Standreinigung)Bevi Plus (Chemische Standreinigung) Bevi Plus ist eine einfache und preisgünstige Lösung zur chemischen Unterhaltsreinigung der Bier- und alkoholfreien Getränkeleitungen. Dazu werden lediglich die Zapfköpfe an die Reinigungsadapter angeschlossen und eine saure oder alkalische Bevi Tab in das System eingelegt. Danach wird der Wasserhahn geöffnet und solange gezapft, bis aus den Schankhähnen blaues oder rotes Reinigungsmittel heraustritt. Das integrierte Rückschlagventil verhindert den Rückfluss von Reinigungs- mittel ins Frischwassersystem. Nach einer Einwirkzeit von ca. 15 Minuten werden die Schankhähne wieder geöffnet und es erfolgt die Nachspülung mit Frischwasser.112,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **

Wie wirkt sich die Betonverdichtung auf die Haltbarkeit und Festigkeit von Bauwerken aus, und welche verschiedenen Methoden werden zur Betonverdichtung in der Bauindustrie eingesetzt?
Die Betonverdichtung ist entscheidend für die Haltbarkeit und Festigkeit von Bauwerken, da sie die Poren im Beton reduziert und somit die Dichte und Festigkeit erhöht. Durch die Verdichtung wird auch die Haftung zwischen den einzelnen Betonteilen verbessert, was die Stabilität des Bauwerks erhöht. In der Bauindustrie werden verschiedene Methoden zur Betonverdichtung eingesetzt, darunter Rütteln, Stampfen, Fließbeton und die Verwendung von Verdichtungsmaschinen. Jede Methode hat ihre eigenen Vor- und Nachteile, und die Auswahl hängt von den spezifischen Anforderungen des Bauprojekts ab. **
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Atombau. Chemische Bindung. Chemische Reaktion, Gebundene Ausgabe von Erwin Riedel,Willm Grimmich, De Gruyter, 978-3-11-013208-3Atombau. Chemische Bindung. Chemische Reaktion, Gebundene Ausgabe Von Erwin Riedel,willm Grimmich, De Gruyter, 978-3-11-013208-3, Seitenanzahl: 264119,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Degen, Kathrin: Chemische SpielereienChemische Spielereien , Kreative Ideen für kleine und große Forscher , Stoßdämpferfedern > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20230322, Produktform: Leinen, Autoren: Degen, Kathrin, Seitenzahl/Blattzahl: 150, Abbildungen: 150 farbige Abbildungen, Themenüberschrift: SCIENCE / Chemistry / General, Keyword: Biowissenschaften; Chemie; Physik, Fachschema: Biologie~Mensch / Biologie~Biowissenschaften~Life Sciences~Chemie / Experimente / Schulexperimente, Fachkategorie: Chemie~Biologie, Biowissenschaften~Die Natur: Sachbuch, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Populärwissenschaftliche Werke, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XIV, Seitenanzahl: 150, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH GmbH, Verlag: Wiley-VCH, Länge: 279, Breite: 223, Höhe: 15, Gewicht: 731, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie verbessert Betonverdichtung die Haltbarkeit von Betonstrukturen? Welche Methoden der Betonverdichtung sind am effektivsten?
Betonverdichtung reduziert Lufteinschlüsse und erhöht die Dichte des Betons, was die Haltbarkeit von Betonstrukturen verbessert. Effektive Methoden der Betonverdichtung sind Rütteln, Stampfen und Fließverfahren. Eine gute Verdichtung sorgt für eine gleichmäßige Verteilung des Betons und minimiert Risse und Schäden. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Bevi Plus (Chemische Standreinigung)Bevi Plus (Chemische Standreinigung) Bevi Plus ist eine einfache und preisgünstige Lösung zur chemischen Unterhaltsreinigung der Bier- und alkoholfreien Getränkeleitungen. Dazu werden lediglich die Zapfköpfe an die Reinigungsadapter angeschlossen und eine saure oder alkalische Bevi Tab in das System eingelegt. Danach wird der Wasserhahn geöffnet und solange gezapft, bis aus den Schankhähnen blaues oder rotes Reinigungsmittel heraustritt. Das integrierte Rückschlagventil verhindert den Rückfluss von Reinigungs- mittel ins Frischwassersystem. Nach einer Einwirkzeit von ca. 15 Minuten werden die Schankhähne wieder geöffnet und es erfolgt die Nachspülung mit Frischwasser.112,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
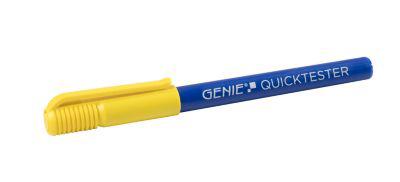
Geldscheinprüfer Stift Genie Quick Tester, prüft Euro/USD/GBP/CHF durch chemische Reaktion, 5 StückWenn an wechselnden Kassen Banknoten schnell verifiziert werden müssen, ermöglicht der Genie Geldscheinprüfer-Stift Quick Tester im praktischen 5er-Set eine klare Echtheitsprüfung per Tintenstrich – diskret, zügig und ohne Zusatzgerät. Der Quick Tester prüft Banknoten mit einer speziellen Tinte, deren Reaktion Echtheit sichtbar macht. Geeignet für Euro, US-Dollar, britische Pfund und Schweizer Franken. Das 5er-Set unterstützt mehrere Kassenplätze und passt in Schubladen, Kellnerbörsen und Thekenschubladen. Die Anwendung ist zweckmäßig: Markieren Sie eine helle Randstelle, warten kurz und lesen das Ergebnis ab. Echter Schein: gelblich, später kaum sichtbar. Falschgeld: dunkler Strich, deutlich erkennbar. So bleibt die Falschgeldprüfung nachvollziehbar und der Kassenvorgang läuft ohne Verzögerung weiter. Wichtige Details: * 5 handliche Geldscheinprüfer-Stifte * Erkennen mit der besonderen chemischen Eigenschaft der Tinte Euro-, US-Dollar-, britische Pfund- und Schweizer Franken-Banknoten schnell auf ihre Echtheit * Maße: B 15 x T 15 x H 140 mmAnwendungshinweise: * Sie markieren mit dem Stift einen Geldschein am besten an einer hellen Stelle am Rand der Banknote. * Warten Sie einen Augenblick. * Bei Echtgeld: der Strich verblasst zu einer leicht gelblichen Farbe und ist später kaum noch zu erkennen. * Bei Falschgeld: der Strich ist sehr dunkel und sehr deutlich zu erkennen.9,87 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Wie wirkt sich die Betonverdichtung auf die Haltbarkeit und Festigkeit von Bauwerken aus, und welche verschiedenen Methoden werden zur Betonverdichtung in der Bauindustrie eingesetzt?
Die Betonverdichtung ist entscheidend für die Haltbarkeit und Festigkeit von Bauwerken, da sie die Poren im Beton reduziert und somit die Dichte und Festigkeit erhöht. Durch die Verdichtung wird auch die Haftung zwischen den einzelnen Betonteilen verbessert, was die Stabilität des Bauwerks erhöht. In der Bauindustrie werden verschiedene Methoden zur Betonverdichtung eingesetzt, darunter Rütteln, Stampfen, Fließbeton und die Verwendung von Verdichtungsmaschinen. Jede Methode hat ihre eigenen Vor- und Nachteile, und die Auswahl hängt von den spezifischen Anforderungen des Bauprojekts ab. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.